シャドーITとは?海外拠点で発生する原因・リスク・対策を解説
- タイ
- ベトナム
- Security


シャドーITとは「企業が把握・承認していないITツールやサービスの業務利用」を指します。
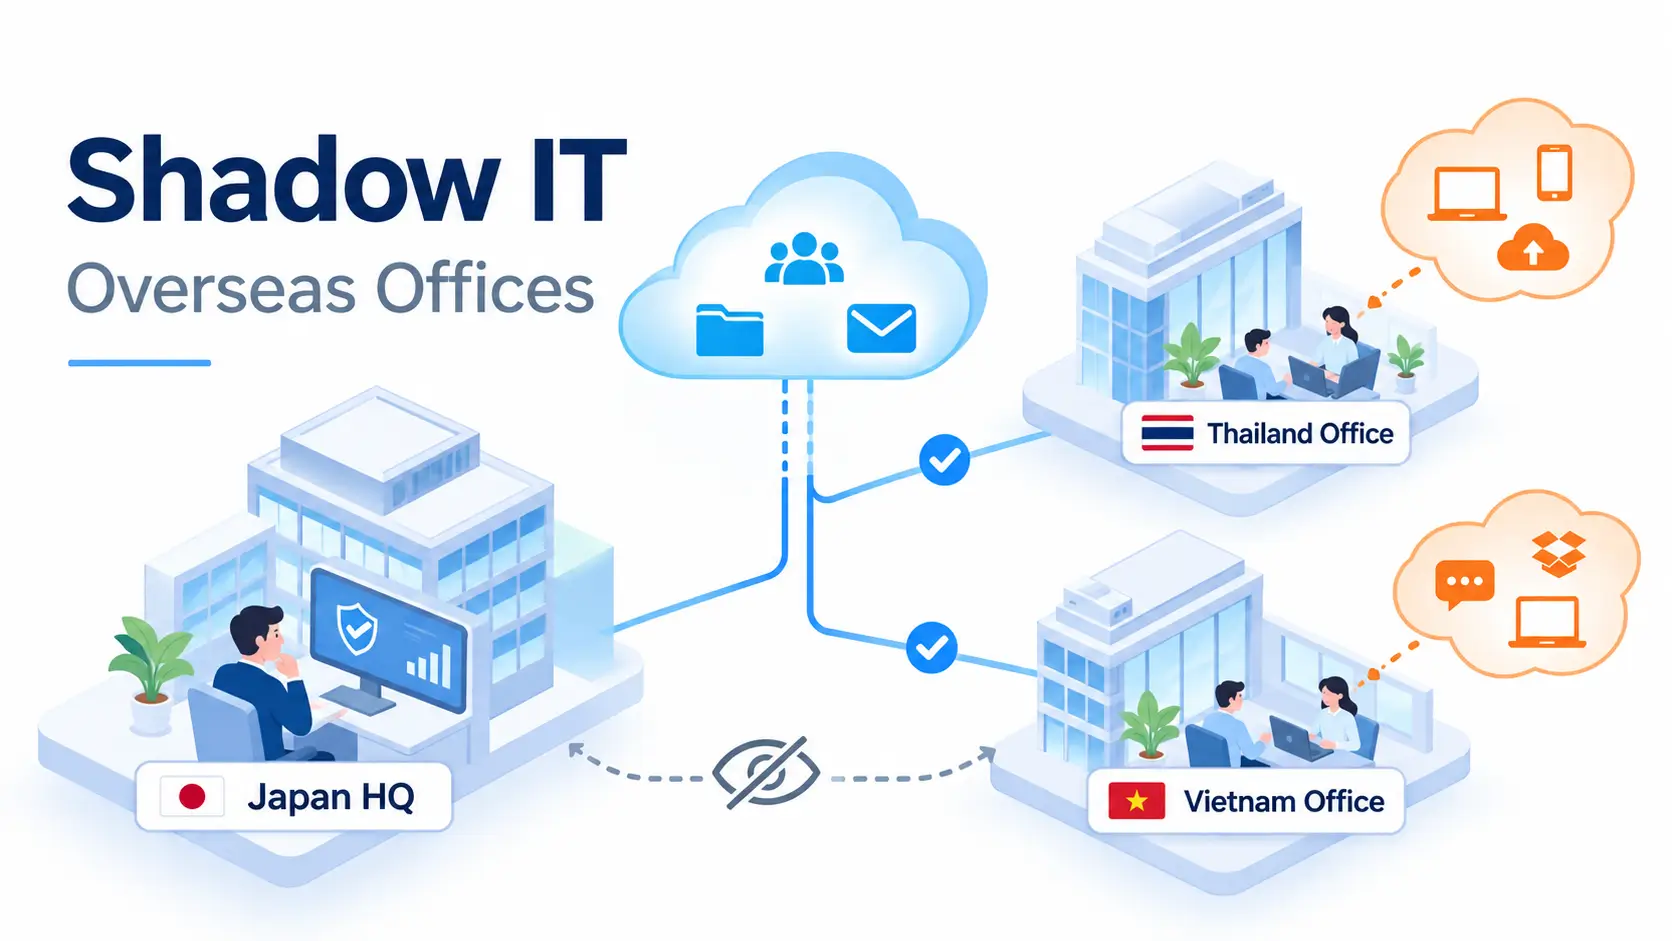
タイ・ベトナムなどの海外拠点では、現地で導入したSaaSやチャットツールを日本本社が把握できず、情報漏えいやアカウント管理の不備につながるおそれがあります。
この記事では、海外拠点でシャドーITが発生する原因とリスク、具体的な対策を解説します。
シャドーITには、未承認のSaaSやクラウドサービスだけでなく、個人所有の端末やアカウントの無断利用も含まれます。
こうした利用が管理されていないと、データの保存先やアクセス権限を把握できません。
代表的な例は次のとおりです。
クラウドストレージ:個人契約したサービスに顧客情報や社内資料を保存する
チャットツール:会社が承認していないアプリで取引先と業務情報を共有する
SaaS:各部門が独自に契約した業務管理ツールに顧客データを登録する
生成AI:未承認の生成AIサービスに社内資料や機密情報を入力する
クラウド環境:本社の管理対象外となるクラウドアカウントで業務システムを構築する
たとえば、現地担当者が本社未承認のファイル共有サービスに顧客情報を保存している場合、共有先やアクセス権限を本社で管理できません。
BYOD(Bring Your Own Device)は、「個人所有のスマートフォンやパソコンを業務で利用すること」です。
会社が承認し、利用ルールを定めているBYODは、それだけでシャドーITには該当しません。一方、無断で個人端末を業務システムに接続したり、未承認のアプリに業務データを保存したりする行為は、シャドーITに該当します。
海外拠点では、日本本社と現地法人の利用環境やIT管理体制の違いが、シャドーITの発生につながる場合があります。
日本本社が指定したツールだけでは、現地の業務に対応できない場合があります。
たとえば、タイのLINEやベトナムのZaloは、現地の顧客や取引先との連絡にも使われています。こうしたツールを本社に申請せず、担当者が個人アカウントで使い始めると、顧客情報のやり取りを管理できません。
LINEやZaloの利用自体が問題なのではなく、本社の承認や管理がないまま使われることが問題です。
関連記事:タイのLINE、ベトナムのZaloは業務でどう使われる?利便性と情報管理の注意点
海外現地法人では、総務や経理の担当者がIT管理を兼務することもあります。
専任担当者がいないうえ、ツールの導入や管理の責任者が決まっていないと、各部門が独自にサービスを契約し、本社の管理台帳にも登録されないまま利用が続くおそれがあります。
関連記事:海外現地法人のITがブラックボックス化しやすい理由 ― IIJの営業として1年間ベトナムで見てきた現実と、ひとつの考え方
SaaSやクラウドサービスは、無料プランやオンライン決済で利用を始められるものもあります。
たとえば、現地の営業部門が顧客管理ツールを独自に契約し、顧客情報を登録するケースです。部門ごとに契約が増えると、日本本社では利用中のサービスや保存データを把握しにくくなります。
未承認のITツールが使われていると、情報漏えいだけでなく、業務の引き継ぎや法令対応にも影響が出るおそれがあります。
個人契約したクラウドストレージに顧客情報を保存し、共有リンクを第三者が閲覧できる設定にしていると、情報漏えいにつながります。
また、未承認の生成AIサービスに機密情報を入力した場合も、企業がデータの取り扱いや保存条件を確認できないおそれがあります。
取引先とのやり取りや業務ファイルを個人アカウントで管理していると、担当者の退職時に後任者が情報を引き継げないおそれがあります。
また、退職者のアクセス権限が残ると、社外から業務データにアクセスできる状態が続く場合もあります。契約名義や管理者権限が特定の担当者に集中していないかも確認が必要です。
未承認のITサービスが増えると、日本本社のセキュリティ基準を各拠点に適用しにくくなります。業務データの保存先やアクセス権限、外部への共有状況も把握しなければなりません。
タイでは2022年6月に個人情報保護法(PDPA)が全面施行され、ベトナムでも2026年1月1日に個人情報保護法(法律第91/2025/QH15号)が施行されました。
海外のクラウドサービスを利用する場合は、取り扱う個人情報やデータの移転先などに応じて、現地法令への対応を確認する必要があります。
シャドーITによってサービスやデータの保存先を把握できなければ、こうした確認も難しくなります。
関連記事:タイ・ベトナムのクラウド利用環境とは?現地法人が導入時に確認したいポイント
シャドーITの対策では、未承認のツールを一律に禁止するのではなく、利用状況と業務上の必要性を確認し、リスクに応じて管理方法を決めます。
利用中のツールを洗い出すには、各部門へのヒアリングに加え、契約書や経費精算データ、法人カードの支払い履歴を確認します。
ファイアウォールやプロキシのログから、クラウドサービスの利用状況を調べる方法もあります。
Microsoft Defender for Cloud AppsのCloud Discoveryは、対応する通信ログなどを分析し、クラウドアプリの利用状況とリスクを可視化する機能を備えています。ただし、利用可能なデータやアプリカタログによって検出範囲には制限があるため、複数の調査方法を組み合わせます。
洗い出したツールは、次の項目で一覧化します。
確認項目 | 内容 |
ツール・サービス名 | 利用しているSaaSやクラウドサービス |
利用部門・管理者 | 利用部門と管理責任者 |
利用目的 | 対象となる業務 |
取り扱うデータ | 顧客情報、社内資料、機密情報など |
契約・承認状況 | 契約名義、費用負担、承認の有無 |
アカウント管理 | 利用者、管理者権限、退職時の対応 |
洗い出したツールについて、次の項目を確認します。
業務に必要な機能があるか
承認済みツールで代替できるか
顧客情報や機密情報を取り扱っているか
多要素認証やアクセス権限の管理に対応しているか
利用ログやデータの保存先を確認できるか
評価結果をもとに、各ツールを「利用継続」「条件付きで許可」「代替ツールへ移行」「利用停止」に分類します。
たとえば、現地顧客との連絡に欠かせないチャットツールであれば、全面的に禁止するのではなく、機密情報の送信を制限し、重要な記録を会社管理のシステムに保存する方法もあります。
一方、機密情報を扱っているにもかかわらず、必要なセキュリティ要件を満たせないサービスは、代替や利用停止を検討します。
新しいツールを導入する際は、利用目的、取り扱うデータ、契約費用、管理者などを申請し、承認を受けるルールを設けます。
ただし、本社指定のツールでは対応できない現地業務もあるため、例外利用を申請できる仕組みも必要です。承認の条件を明確にすれば、現地担当者も申請しやすくなります。
また、Microsoft 365では、Microsoft Entraの設定によって、従業員が外部アプリにアクセス権限を付与できる範囲を制限したり、管理者による承認手続きを設けたりできます。
日本本社が全社共通のセキュリティ基準を定め、現地法人がツールの導入申請やアカウント管理を担当するなど、役割を分けます。
具体的には、次の業務について担当者を決めます。
新しいITツールの導入申請・承認
アカウントの発行・権限変更
契約更新・解約
退職・異動時のアクセス権限の削除
インシデント発生時の報告・対応
現地法人が判断できる範囲と、本社の承認が必要な範囲を決め、現地での業務判断が滞らないようにします。
新しいSaaSの導入や担当者の異動に合わせて管理台帳を更新し、未登録のツールや不要な契約、使われていないアカウントがないか定期的に確認します。
禁止したツールが繰り返し使われている場合は、理由を調べます。承認済みツールでは対応できない業務があれば、代替手段や利用ルールを見直す必要があります。
海外拠点でクラウド環境を管理する場合は、アカウントや管理権限を整理し、操作履歴や設定状況を確認できる仕組みが必要です。
たとえば、AWS環境では、AWS CloudTrailを使って管理対象アカウントの操作履歴を確認できます。また、AWS Configのアグリゲーターを利用すれば、対象となる複数のAWSアカウントやリージョンの設定情報・コンプライアンス情報を集約できます。
ただし、これらは管理対象のAWS環境に関する機能です。従業員が個人契約したSaaSなど、組織が把握していないITサービスをすべて検出できるわけではありません。
関連記事:AWS構成管理の進め方|設定変更を把握し、属人化を防ぐ方法
現地法人に専任のIT担当者がいない場合は、日本本社や外部のITパートナーと管理業務を分担する方法もあります。
海外拠点のシャドーITを減らすには、現地で使われているツールを把握し、業務上の必要性とリスクに応じて管理方法を決める必要があります。
まずは現地法人の各部門に、業務で利用しているSaaSやクラウドサービスを確認し、管理台帳に登録されていないツールがないか調べることから始めてください。